Der Handlungsdruck auf der globalen Bühne wächst spürbar: Die Initiative Diplomatic Council Quantum Leap (DCQL), eine Kompetenzplattform des engsten Beraterkreises der Vereinten Nationen angehörenden Think Tanks Diplomatic Council, weist eindringlich auf die steigende Dringlichkeit der Quantensicherheit hin. Anlass sind präzedenzlose Entwicklungen in den USA, die zeigen, dass die Vorbereitung auf künftige technologische Bedrohungen von einer theoretischen Option zu einer konkreten Umsetzungsaufgabe geworden ist. Sowohl US-Behörden als auch die Europäische Zentralbank rufen zu beschleunigten Schritten auf. Insbesondere der geplante Übergang zu quantensicherer Technologie im Finanzsektor rückt dabei in den Fokus der strategischen Risikoplanung von Finanzinstituten und Infrastrukturbetreibern.
US-Finanzministerium gründet spezialisierte Taskforce
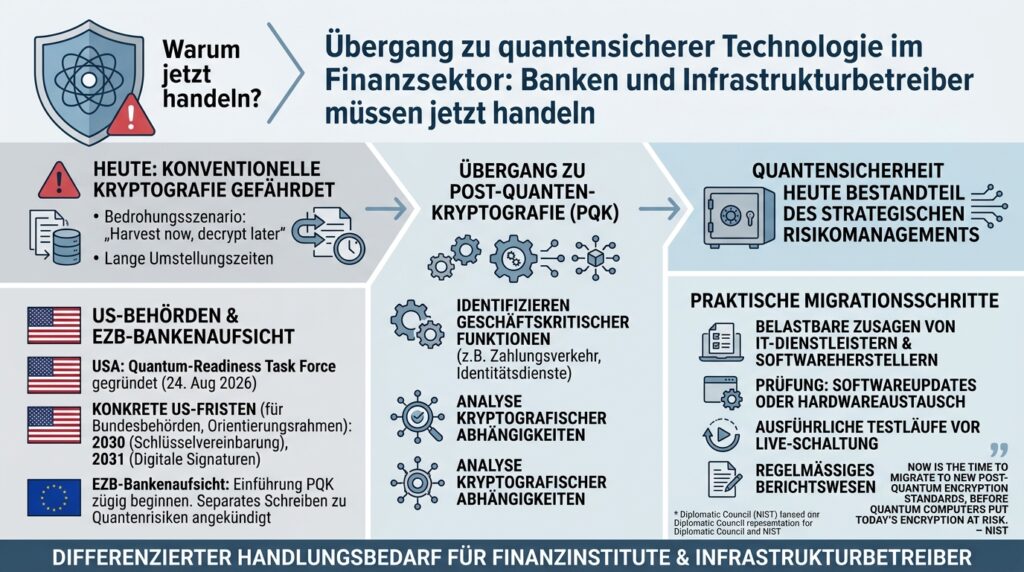
Am 24. August 2026 hat das US-Finanzministerium die sogenannte Quantum-Readiness Task Force ins Leben gerufen. Diese öffentlich-privatwirtschaftliche Initiative bringt staatliche Behörden, Finanzunternehmen, Betreiber von Finanzmarktinfrastrukturen und Technologieanbieter an einen Tisch. Ziel der Allianz ist es, den Übergang zu quantensicherer Technologie im Finanzsektor systematisch und branchenweit abzustimmen.
Die Taskforce konzentriert sich im Kern auf drei wesentliche Arbeitsbereiche:
- Die gemeinsame Ausrichtung der Branche und den gezielten Übergang zur Post-Quanten-Kryptografie.
- Die umfassende Vorbereitung von Drittanbietern und Schnittstellenpartnern.
- Die detaillierte Analyse von Risiken digitaler Vermögenswerte sowie neu entstehender Technologien.
Durch diese Aufteilung rücken nicht mehr nur einzelne isolierte Sicherheitsverfahren in den Blickpunkt, sondern die komplexen Wechselwirkungen und Abhängigkeiten innerhalb des gesamten globalen Finanzsystems.
Jürgen Fiedler, Mitglied des Vorstands und Chief Risk Officer der FNZ Bank sowie langjähriger Chief Risk Officer bei der Deutschen Bank mit mehr als 25 Jahren internationaler Erfahrung im Risikomanagement und regulatorischen Umfeld, engagiert sich bei DCQL als Risikofachmann. Er betont die strategische Dimension der aktuellen Lage:
„Das größte Risiko für Banken ist nicht der Quantencomputer von morgen, sondern die fehlende Vorbereitung von heute. Wer erst handelt, wenn die Bedrohung akut wird, wird zu spät kommen. Quantensicherheit muss deshalb schon heute Bestandteil des strategischen Risikomanagements sein.“
Verbindliche US-Fristen schaffen einen konkreten Planungshorizont
Zusätzlich zur neuen Taskforce setzt die Executive Order 14412 vom 22. Juni 2026 konkrete Zieltermine für die US-Bundesbehörden fest. Diese gelten speziell für besonders wertvolle Informationsbestände und Systeme („High Value Assets“) sowie Systeme mit hohen potenziellen Schadensfolgen („High Impact Systems“).
Die Vorlage definiert klare Meilensteine: Bis zum 31. Dezember 2030 soll die Schlüsselvereinbarung vollständig auf Post-Quanten-Kryptografie umgestellt sein. Bis zum 31. Dezember 2031 müssen digitale Signaturen diesem Standard folgen. Nationale Sicherheitssysteme sind von dieser Regelung ausgenommen. Obwohl diese Fristen keine direkten gesetzlichen Vorgaben für private Banken in den USA oder Europa darstellen, bieten sie einen Orientierungsrahmen für den allgemeinen Übergang zu quantensicherer Technologie im Finanzsektor. Das bereits im Jahr 2022 formulierte US-Ziel, Quantenrisiken bis 2035 so weit wie möglich zu reduzieren, bleibt weiterhin bestehen. DCQL empfiehlt Finanzinstituten, diese konkreteren Zieltermine zu nutzen, um die eigenen Modernisierungszyklen, Lieferantenverträge und Investitionspläne rechtzeitig anzupassen.
EZB-Bankenaufsicht kündigt eigenes Schreiben zu Quantenrisiken an
Auch auf europäischer Seite gewinnt die Thematik an aufsichtsrechtlicher Dynamik. In einem Schreiben vom 7. Juli 2026 zu KI-gestützten Cyberbedrohungen stellte die EZB-Bankenaufsicht klar, dass die Einführung von Post-Quanten-Kryptografie zügig beginnen müsse und nachhaltige strategische Investitionen erfordere. Zudem hat die EZB ausdrücklich ein separates Schreiben angekündigt, das sich speziell mit den Risiken des Quantencomputings für herkömmliche Verschlüsselungsverfahren befassen wird.
Aus Sicht der Expertengruppe des Diplomatic Council weisen die Vorgaben auf beiden Seiten des Atlantiks in eine eindeutige Richtung. Der Übergang zu quantensicherer Technologie im Finanzsektor muss eingeleitet werden, bevor leistungsfähige Quantencomputer die heute genutzten Kryptografieverfahren brechen können.
Harald A. Summa, Chairman der Initiative Diplomatic Council Quantum Leap, unterstreicht die Handlungsnotwendigkeit für den europäischen Markt:
„Die USA geben der Quantensicherheit mit einer eigenen Taskforce und konkreten Fristen einen verbindlicheren Rahmen. Europa sollte daraus den Anspruch deriveiren, bei der Umsetzung mindestens ebenso entschlossen vorzugehen. Eine Bank ist erst dann besser geschützt, wenn aus ihrer Roadmap eine abgesicherte Verbindung geworden ist.“
Das Phänomen „Harvest now, decrypt later“ und lange Umstellungszeiten
Ein wesentlicher Grund für das sofortige Handeln liegt im akuten Bedrohungsszenario „Harvest now, decrypt later“. Bei diesem Vorgehen sammeln Angreifer bereits heute hochsensible, verschlüsselte Datenströme, um diese zu einem späteren Zeitpunkt mit ausreichend leistungsstarken Quantencomputern zu entschlüsseln. Für Finanzdaten, Kundenverbindungen oder Verträge mit langer Schutzdauer bedeutet dies: Jede Datenübertragung, die heute mit konventionellen Verfahren verschlüsselt wird, birgt ein zukünftiges Sicherheitsrisiko.
Ein nachhaltiger Plan für den Übergang zu quantensicherer Technologie im Finanzsektor beginnt daher mit einer Priorisierung der geschäftskritischen Funktionen. Institute müssen analysieren, welche Zahlungsverkehrsprozesse, Identitätsdienste und Rechenzentrumsstrecken am stärksten gefährdet sind und welche kryptografischen Abhängigkeiten bestehen.
Zu den praktischen Migrationsschritten gehören:
- Die Einholung belastbarer Zusagen von Softwareherstellern und IT-Dienstleistern.
- Die Klärung, wo Softwareupdates ausreichen und wo Hardware komplett ausgetauscht werden muss.
- Ausführliche Testläufe vor der produktiven Live-Schaltung.
- Ein regelmäßiges Berichtswesen über erreichte Meilensteine, Ausnahmegenehmigungen und temporär akzeptierte Restrisiken.
Jürgen Fiedler fasst die Notwendigkeit abschließend zusammen:
„Quantensicherheit ist keine Zukunftsfrage der IT, sondern eine gegenwärtige Managementaufgabe. Banken müssen heute wissen, welche ihrer Systeme und Daten gefährdet sind, wie lange deren Schutz gewährleistet sein muss und wie viel Zeit die Umstellung benötigt. Ohne diese Transparenz riskieren sie, dass aus einer beherrschbaren technologischen Herausforderung ein strategisches Geschäftsrisiko wird. Das amerikanische NIST bringt die Dringlichkeit auf den Punkt: ‚Now is the time to migrate to new post-quantum encryption standards, before quantum computers put today’s encryption at risk.‘“
Weiterführende Quellen
- US-Finanzministerium – Quantum-Readiness Task Force, 24. August 2026
- Weißes Haus – Executive Order 14412, 22. Juni 2026
- NIST – Einordnung des National Security Memorandum 10 von 2022
- EZB-Bankenaufsicht – Schreiben vom 7. Juli 2026, Seite 3
Risikohinweis: Die hier bereitgestellten Informationen dienen ausschließlich der Information und stellen keine Rechts-, Anlage- oder IT-Sicherheitsberatung dar. Trotz sorgfältiger Recherche wird keine Haftung für die Richtigkeit, Vollständigkeit und Aktualität der enthaltenen Daten übernommen.